RODO w przedszkolu — checklista dla dyrektora i dostawcy aplikacji
RODO w przedszkolu nie kończy się na jednej zgodzie w formularzu. Placówka przetwarza dane dzieci, rodzin i pracowników, a aplikacja, która je przechowuje, staje się częścią systemu ochrony danych. W tym przewodniku znajdziesz checklistę pytań do dostawcy, wyjaśnienie ról i praktyczne zasady, które warto ustalić przed wdrożeniem.
Kto odpowiada za RODO w przedszkolu?
Administratorem danych jest placówka lub organ prowadzący, a dostawca aplikacji zwykle występuje jako procesor. To rozróżnienie ma znaczenie: to placówka decyduje, po co i jak długo przetwarza dane, a dostawca ma realizować jej polecenia i zapewnić bezpieczeństwo.
W praktyce odpowiedzialność rozkłada się na dyrektora, osobę odpowiedzialną za dokumentację, księgowość i dostawcę. Warto spisać role i zakresy dostępu, żeby nikt nie miał wrażenia, że „RODO zajmuje się ktoś inny”.
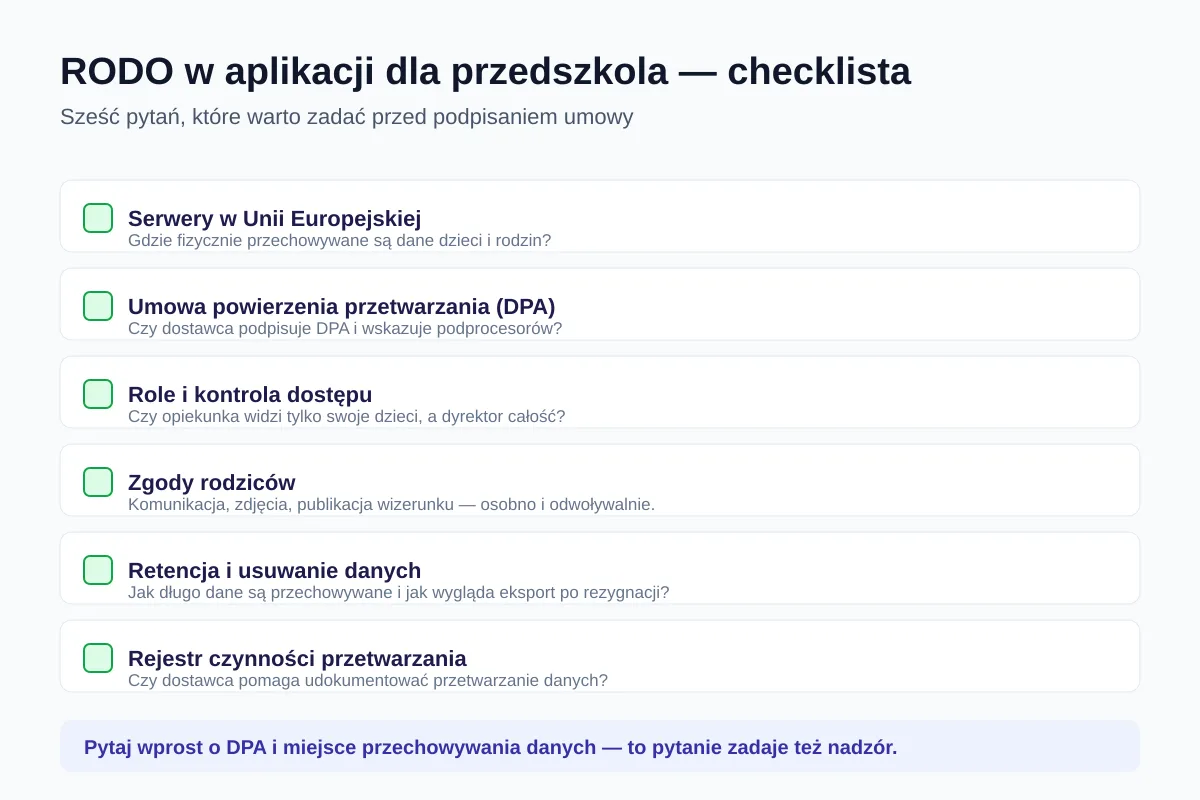
6 pytań do dostawcy aplikacji
Zanim podpiszesz umowę, zadaj te pytania. Odpowiedzi powinny być konkretne, a nie w formie ogólnej deklaracji.
- Gdzie przechowywane są dane? Czy serwery znajdują się w Unii Europejskiej? Czy dane są kopiowane poza UE?
- Czy dostawca podpisuje DPA? Kto jest podprocesorem i jaki jest zakres powierzenia?
- Jak wygląda kontrola dostępu? Czy opiekunka widzi tylko swoje dzieci, a dyrektor całość?
- Jak obsługiwane są zgody rodziców? Czy komunikacja, zdjęcia i wizerunek są rozdzielone i odwoływalne?
- Jaki jest okres retencji? Jak długo dane są przechowywane i jak wygląda eksport po rezygnacji?
- Czy dostawca pomaga w rejestrze czynności? Czy udostępnia informacje potrzebne do dokumentacji przetwarzania?
Ryzyko vs zabezpieczenie
| Ryzyko | Zabezpieczenie | Kto sprawdza |
|---|---|---|
| Dostęp do danych wszystkich dzieci | Role i uprawnienia, zasada minimalnego dostępu | Dyrektor, dostawca |
| Dane poza UE | Serwery w UE, lista podprocesorów | Dostawca, IOD |
| Brak podstawy przetwarzania | Zgody i umowy, rejestr czynności | Placówka |
| Dane po zakończeniu umowy | Eksport i procedura usunięcia | Dostawca, placówka |
| Incydent bezpieczeństwa | Procedura zgłoszenia i kopie zapasowe | Dostawca, dyrektor |
Zgody rodziców
Zgody powinny być rozdzielone: inna na komunikację, inna na zdjęcia, inna na publikację wizerunku. Rodzic musi móc wycofać zgodę, a placówka musi wiedzieć, gdzie ta zgoda jest zapisana. Aplikacja powinna to ułatwiać, a nie tworzyć kolejny segregator.
Warto ustalić, kto może wysyłać zdjęcia, gdzie są przechowywane i jak długo. Jeśli placówka publikuje wizerunek dzieci w mediach społecznościowych, potrzebna jest odrębna podstawa i jasna procedura. To częsty temat kontroli i skarg rodziców.
Retencja i usuwanie danych
Dane nie powinny być przechowywane „na wszelki wypadek”. Ustal okres retencji dla dokumentacji, rozliczeń i komunikacji, a po jego upływie usuń lub zanonimizuj dane. Dostawca powinien umożliwić eksport przed usunięciem — to zabezpieczenie na wypadek zmiany systemu.
Zapytaj też o kopie zapasowe. Jeśli dane są w backupie, muszą podlegać tej samej polityce retencji. „Usunięcie” z aplikacji, które nadal istnieje w kopii zapasowej, nie jest pełnym usunięciem.
Checklista wdrożenia RODO w 5 krokach
Wdrożenie RODO w aplikacji powinno być projektem, a nie jednorazowym podpisem. Oto praktyczna kolejność.
Krok 1: Zmapuj dane i procesy
Wypisz, jakie dane zbierasz, w jakim celu, gdzie są przechowywane i kto ma do nich dostęp. Uwzględnij aplikację, arkusz, e-mail i komunikator.
Krok 2: Sprawdź dostawcę i DPA
Poproś o DPA, listę podprocesorów i informację o miejscu przechowywania danych. Sprawdź, czy odpowiedzi są spójne z umową.
Krok 3: Ustaw role i dostępy
Ogranicz dostęp do minimum. Opiekunka powinna widzieć tylko swoje dzieci, dyrektor całość, a księgowość — dane potrzebne do rozliczeń.
Krok 4: Uporządkuj zgody
Rozdziel zgody na komunikację, zdjęcia i wizerunek. Zapewnij możliwość wycofania i zapis historii zgód.
Krok 5: Ustal retencję i procedurę incydentu
Określ, jak długo przechowujesz dane, jak je usuwasz i co robisz w razie incydentu. Przetestuj eksport danych przed wdrożeniem.
Jak OneCRM wspiera RODO w małej placówce?
OneCRM dla niani i opiekunki do dzieci pomaga uporządkować dane dzieci i rodzin w jednym miejscu, z rolami dostępu i historią komunikacji. Kosztuje 79 zł/mies. bez limitu dzieci. To narzędzie dla małych placówek i opiekunów, a nie pełny system dokumentacji przedszkolnej — jeśli potrzebujesz e-dziennika i rozliczania dotacji, wybierz dziennik placówkowy. Porównanie znajdziesz w hubie aplikacja dla przedszkoli i żłobków.
Rejestr czynności przetwarzania — co uwzględnić?
Rejestr czynności przetwarzania nie musi być skomplikowany, ale powinien być aktualny. W przedszkolu najczęściej obejmuje dane dzieci, rodziców, pracowników, dokumentację pedagogiczną, rozliczenia i komunikację. Dla każdej czynności wskaż cel, podstawę, kategorię danych, odbiorców i okres retencji.
- Dane dzieci i rodzin — dane identyfikacyjne, kontakt, alergie, upoważnienia do odbioru.
- Dokumentacja pedagogiczna — obecności, tematy, postępy, raporty.
- Rozliczenia — czesne, dopłaty, faktury, płatności.
- Komunikacja — wiadomości, ogłoszenia, zgody na zdjęcia i wizerunek.
- Kadry — dane opiekunek, grafik, uprawnienia dostępu.
Dostawca aplikacji powinien dostarczyć informacje potrzebne do wpisania systemu do rejestru: miejsce przechowywania danych, podprocesorów, okres retencji i sposób usunięcia. Jeśli tego nie potrafi, to sygnał, że dokumentacja RODO będzie trudniejsza niż samo wdrożenie.
Najczęstsze pytania
Czy przedszkole musi mieć DPA z dostawcą aplikacji?
Tak, jeśli dostawca przetwarza dane w imieniu placówki. DPA powinna określać zakres, cel, czas przetwarzania i podprocesorów.
Gdzie powinny być przechowywane dane dzieci?
Najbezpieczniej w Unii Europejskiej, z jasną informacją o podprocesorach. Sprawdź, czy dane nie są kopiowane poza UE bez podstawy.
Jak długo można przechowywać dane w aplikacji?
Okres zależy od rodzaju dokumentacji i przepisów. Ustal politykę retencji i sprawdź, czy dostawca potrafi usunąć dane po zakończeniu umowy.
Czy zgoda rodzica na zdjęcia jest wystarczająca?
Zgoda powinna być dobrowolna, konkretna i odwoływalna. Warto rozdzielić zgodę na komunikację, zdjęcia i publikację wizerunku.
Co zrobić w razie incydentu bezpieczeństwa?
Mieć procedurę: kto zgłasza, w jakim czasie, do kogo i jakie dane są potrzebne. Dostawca powinien wspierać placówkę w ustaleniu zakresu incydentu.
Czy OneCRM jest zgodny z RODO?
OneCRM wspiera organizację danych i dostępów, ale zgodność zależy od sposobu wdrożenia i umowy. Przed wdrożeniem sprawdź DPA, miejsce przechowywania danych i politykę retencji.
Klaster tematyczny — co jeszcze warto przeczytać
- Aplikacja dla przedszkoli i żłobków — hub klastra.
- Aplikacja dla przedszkola publicznego — JST i nadzór.
- Dziennik elektroniczny dla przedszkola — dokumentacja.
- Rozliczenia i czesne w przedszkolu — płatności.
- RODO dla niani i opiekunki — mała placówka.